Roblox en la mira por una ola de estafas que vacía la cuentas de los menores de edad
Una investigación revela cómo bandas organizadas usan portales clonados para engañar a chicos pequeños y robar activos digitales que valen miles de pesos.

Al hablar de delitos digitales en Argentina se podría enumerar un listado como por ejemplo el robo de datos biométricos en OnlyFans, sin embargo, el más reciente es el de bandas de ciberdelincuentes que despliegan cientos de páginas web fraudulentas que clonan de manera idéntica el acceso a Roblox para robar las credenciales y los fondos de chicos pequeños. Mediante kits automáticos comercializados en aplicaciones de mensajería, los atacantes montan réplicas exactas que engañan a los menores y capturan sus contraseñas junto a los códigos de doble factor en tiempo real. Esta maniobra provoca el vaciamiento total de fondos y personajes virtuales mucho antes de que los padres sospechen la intrusión.
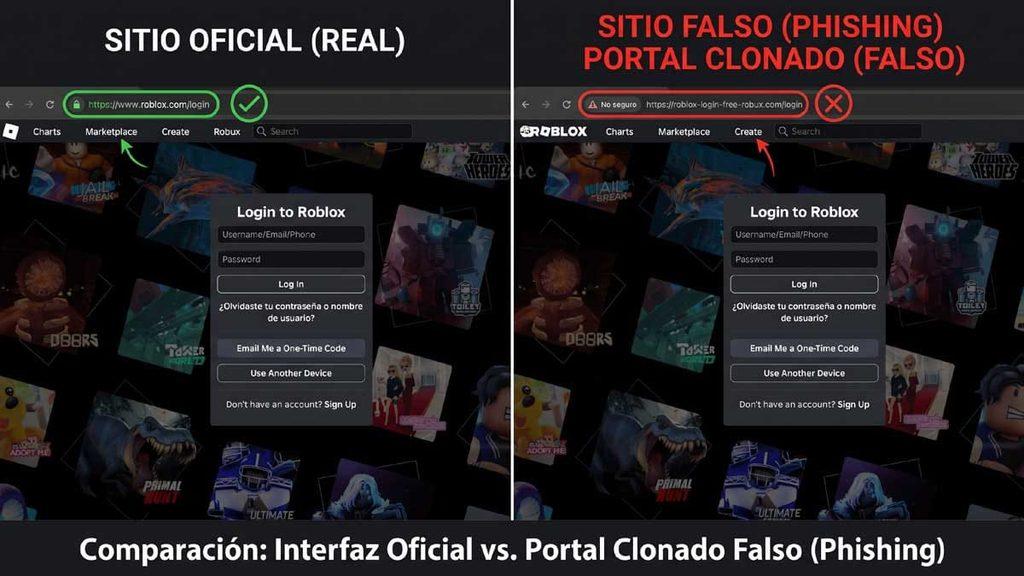
El mecanismo de fraude no ataca los servidores centrales de la compañía, sino la inocencia de los propios usuarios. Los estafadores atraen a los niños con promesas de monedas sin costo o trucos exclusivos para juegos de moda. Cuando la víctima entra al enlace trucho, encuentra un portal con candado de seguridad y una dirección web casi idéntica a la legítima. En segundos, el menor tipea sus claves y entrega el control definitivo de su perfil a los atacantes.
Esta modalidad de suplantación de identidad coincide con las crecientes alertas de especialistas sobre delitos digitales que afectan a usuarios en la Argentina. La facilidad técnica para clonar entornos familiares a los ojos de un niño convierte a cualquier dispositivo del hogar en una puerta de entrada para bandas organizadas que buscan lucrar con el mercado informal de activos lúdicos.
¿Qué es Roblox y por qué mueve tanto interés en el público infantil?
Roblox es una plataforma global donde los usuarios crean, comparten y juegan millones de experiencias virtuales inmersivas. Si tenés chicos en casa, seguro los viste pasar horas frente a este espacio masivo online que funciona como punto de encuentro social para chicos de todo el planeta. En este entorno digital, cada participante diseña su propio avatar personalizado y accede a mundos desarrollados tanto por aficionados como por estudios profesionales.
La economía interna de la plataforma gira alrededor de los Robux, la divisa virtual oficial con la que los usuarios adquieren vestimenta, accesorios y ventajas competitivas dentro de cada partida. Para los chicos argentinos, estos bienes digitales tienen un valor tangible altísimo que muchas veces pagás con tarjetas de crédito sujetas a cotizaciones de moneda extranjera e impuestos. Por esa razón, cada cuenta infantil contiene un patrimonio real que despierta la codicia del delito digital.
El volumen de jugadores convierte a este espacio en un blanco preferido para los ciberdelincuentes. Pensá que millones de niños y preadolescentes pasan horas frente a la pantalla después del colegio para interactuar con sus compañeros de escuela o con miembros de su comunidad gamer. Esta concurrencia masiva genera un mercado informal donde circulan objetos coleccionables de gran valor monetario y cuentas con trayectorias de varios años de juego.
La vulnerabilidad del público infantil surge de su propia inexperiencia. Chicos de muy corta edad toman decisiones sobre enlaces y descargas sin medir las consecuencias sobre la seguridad de los dispositivos del hogar. Esa inocencia facilita que cualquier oferta de monedas gratis o trucos para partidas funcione como una trampa eficaz para conseguir accesos indebidos a sus perfiles.
¿Cómo funciona la maquinaria detrás de las páginas clonadas?
La maquinaria opera mediante herramientas automatizadas que permiten clonar portales enteros de acceso con un solo clic. El equipo de investigación de inteligencia sobre amenazas de la empresa de seguridad digital NordVPN descubrió una red de servicios clandestinos que comercializan kits listos para el robo de cuentas de menores. Quienes buscan cometer estos fraudes ya no necesitan conocimientos de programación ni experiencia técnica previa para montar una trampa efectiva.
Basta con ingresar a servidores específicos de Discord para contratar estos paquetes fraudulentos. Fijáte qué simple resulta para los atacantes: con solo pulsar un botón, obtienen una réplica casi exacta de la interfaz de Roblox, con alojamiento web incluido y un sistema centralizado que recolecta las claves de las víctimas al instante. Este modelo de fraude bajo demanda simplifica la delincuencia digital a niveles nunca antes vistos en internet.
En un relevamiento del equipo de inteligencia sobre amenazas de NordVPN, que desde esta empresa compartieron con Economía Sustentable, los analistas identificaron 196 páginas web fraudulentas activas que imitaban la plataforma. Este dato expone la gran escala que adquirió la producción de trampas digitales orientadas a los más chicos. Los atacantes replican portales de inicio de sesión, perfiles falsos y copias de juegos muy populares como Blox Fruits, PLS DONATE, Steal a Brainrot y Grow a Garden.
Marijus Briedis, director de tecnología de NordVPN, subrayó en una entrevista con Economía Sustentable la gravedad de este fenómeno: “Lo que nos preocupa es la industrialización del engaño: estos servicios integran páginas web convincentes, alojamiento y recopilación de credenciales en herramientas que requieren poca habilidad técnica para su funcionamiento”. Esta facilidad traslada el peligro a cualquier chico que haga un clic imprudente frente a una promesa tentadora.
¿Por qué el candado de seguridad ya no garantiza que un sitio sea confiable?
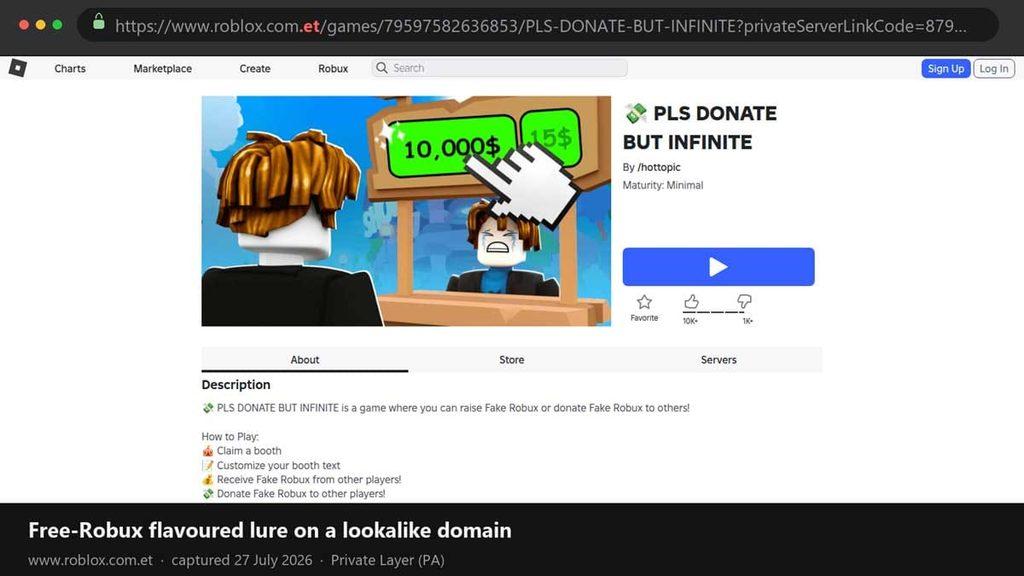
El candado de seguridad solo indica que la conexión viaja cifrada entre el navegador y el servidor, pero no valida la honestidad de quien administra la página web. Durante décadas, campañas educativas y consejos bancarios te enseñaron que el ícono del candado o la sigla HTTPS representaban una prueba total de legitimidad. Hoy esa creencia histórica se convirtió en un arma de doble filo para vos y tu familia.
Los ciberdelincuentes obtienen con gran facilidad certificados digitales válidos para sus propios dominios sin costo alguno y de forma automática. Como resultado directo, tu hijo puede ingresar a una página de phishing que ostenta un candado verde en la barra superior del navegador. Toda la información que el chico escribe viaja cifrada, pero va directo a las manos del estafador que controla ese servidor falso.
Briedis explicó este error común: “HTTPS significa que la conexión a un sitio web está cifrada; no significa que el sitio sea auténtico o confiable. Los delincuentes pueden obtener certificados válidos para los dominios que controlan, por lo que un niño puede tener una conexión cifrada directamente a un sitio de phishing”. Por este motivo, la presencia del candado ya no alcanza como filtro protector.
Para las familias argentinas, derribar este mito resulta urgente. Si confiás en que tu hijo está a salvo solo porque el navegador muestra una conexión segura, estás expuesto a un engaño sofisticado. La recomendación técnica actual consiste en revisar de forma exhaustiva el texto completo de la dirección web o entrar de manera directa desde la aplicación oficial instalada en el equipo.
¿Qué trucos visuales usan en las direcciones web para engañar a los chicos?
Los atacantes recurren a dominios de otros países y a sutiles reemplazos de letras que pasan desapercibidos a simple vista. Durante julio de 2026, NordVPN analizó cerca de 4000 combinaciones posibles de variantes del nombre Roblox con faltas de ortografía deliberadas y extensiones geográficas. El hallazgo reveló 123 sitios fraudulentos en pleno funcionamiento que ya sumaban más de 105.000 visitas de usuarios.
Una de las tácticas más engañosas aprovecha los dominios con código de país para simular subdominios corporativos legítimos. Aparecen direcciones como roblox.com.py de Paraguay, roblox.com.ug de Uganda o roblox.com.kz de Kazajistán. Cuando vos o tu hijo miran rápido la pantalla, leen la secuencia inicial conocida y asumen que navegan dentro del portal de la empresa matriz sin notar la terminación extranjera.
Otro truco habitual consiste en sustituir caracteres parecidos por tipografías que confunden el ojo humano. Observá este caso puntual: crearon la dirección robiox.com.ps, donde reemplazan la letra ele por una i minúscula. En la barra de direcciones de un celular o de una tableta, esa diferencia resulta imperceptible para cualquiera que no inspeccione el enlace con detenimiento.
En ese mismo estudio de julio de 2026, los analistas de NordVPN contabilizaron al menos 521 direcciones que asocian el nombre comercial con palabras creíbles, tales como login-roblox o roblox-verify. Muchos sitios incluso imitan a RoVer, una herramienta real y conocida por los jugadores para vincular cuentas de Discord con la plataforma. Cuando el engaño copia un servicio auxiliar de uso cotidiano, las sospechas del menor se reducen a cero.
¿De qué manera burlan la verificación en dos pasos en tiempo real?
Los delincuentes capturan los códigos temporales en el mismo instante en que la víctima los escribe en el portal falso. Posiblemente creas que activar la autenticación de dos factores garantiza una protección invulnerable frente a cualquier intento de intrusión. Sin embargo, los nuevos sistemas automatizados actúan como intermediarios dinámicos que transmiten los datos hacia el servidor oficial en segundos.
Cuando el niño ingresa su usuario y contraseña en la réplica “trucha”, la página fraudulenta le solicita de inmediato el código numérico de seis dígitos de su aplicación de autenticación o de su correo electrónico. Al mismo tiempo, el panel malicioso exige el PIN de seguridad de la cuenta e incluso los códigos de respaldo de nueve dígitos. Todo este proceso ocurre sin despertar alertas en la víctima.
En ese preciso lapso, el sistema del atacante inyecta esos mismos valores legítimos en la plataforma oficial de Roblox antes de su vencimiento temporal. No existe un hackeo a los servidores centrales ni una vulneración de los sistemas de la compañía. Es el propio menor quien autoriza la sesión sin saber que entrega las llaves de su cuenta a un tercero malintencionado.
Respecto a este punto técnico, Briedis advirtió sobre la fragilidad de depender solo de códigos manuales: “Las plataformas deberían priorizar la autenticación resistente al phishing, como las claves de acceso, que vinculan la autenticación al servicio legítimo en lugar de depender de un código que puede transmitirse desde una página falsa”. Sin estos avances, la barrera defensiva tradicional queda anulada por la velocidad del software malicioso.
¿Por qué las familias descubren el vaciamiento de cuentas semanas después?
Las familias detectan la estafa con semanas de demora porque el portal falso redirige a la víctima al sitio oficial sin mostrar mensajes de error. Una vez que el menor completa todos los formularios y valida su código temporal, el sistema fraudulento lo envía de vuelta a su partida o a su pantalla de inicio habitual. El chico asume que el proceso funcionó de modo correcto y continúa sus actividades sin sospechar nada extraño.
Mientras tanto, los atacantes toman el control interno del perfil, modifican las direcciones de correo asociadas y desconectan los dispositivos autorizados para asegurar su permanencia. Los bienes acumulados durante meses o años, como ropas exclusivas, personajes especiales y saldos de Robux, pasan de inmediato a cuentas intermediarias o a mercados paralelos de reventa. Todo este despojo ocurre en silencio absoluto.
Cuando como padre notás irregularidades, suele ser tarde. Los artículos ya cambiaron de dueño varias veces dentro del mercado secundario y los fondos virtuales se agotaron por completo. En hogares donde los adultos no siguen el día a día de las partidas de sus hijos, la pérdida patrimonial recién salta a la vista cuando llega el resumen de la tarjeta o cuando el chico no puede entrar a su usuario.
Briedis enfatizó el impacto económico que estos robos provocan en la vida doméstica: “Estos incidentes deben tomarse en serio porque los activos virtuales pueden representar pérdidas financieras reales para las familias”. Por esta razón, el delito digital en los juegos ya no puede considerarse una simple travesura infantil sin secuelas patrimoniales.
¿Qué impacto tiene esta amenaza en computadoras compartidas del hogar?
En una computadora familiar, el software malicioso descargado para el juego puede robar contraseñas bancarias y credenciales laborales de todos los miembros de la casa. En la Argentina, miles de hogares disponen de un único equipo informático de escritorio o portátil que comparten padres e hijos para estudiar, trabajar mediante teletrabajo y gestionar pagos cotidianos. Esa convivencia de usos dispares amplifica los riesgos de cualquier descuido.
Muchas trampas no se limitan a pedir claves en páginas web falsas, sino que promueven la descarga de supuestos programas auxiliares. Los atacantes prometen paquetes para modificar aspectos del juego, ejecutores de scripts con ventajas ocultas o utilidades para mejorar la velocidad de cuadros por segundo de los gráficos. Estos archivos contienen troyanos especializados en extraer las claves guardadas en el navegador web.
Briedis alertó sobre las consecuencias directas de esta mezcla de actividades en una sola máquina: “En una computadora familiar compartida, el malware disfrazado de herramienta de Roblox puede poner en riesgo más que una cuenta de juego”. El especialista detalló que este tipo de software maligno tiene la capacidad de sustraer sesiones abiertas de correo corporativo, carpetas laborales y accesos a billeteras virtuales o entidades bancarias.
Crear cuentas de usuario separadas en el sistema operativo ayuda a mitigar la exposición cruzada, pero no garantiza una inmunidad absoluta contra infecciones profundas. Si un archivo dañino obtiene permisos en el equipo, toda la información de la familia queda en peligro. Por eso, debés prohibir instalaciones no supervisadas en la máquina compartida como una regla básica de convivencia hogareña.
¿Qué medidas de protección deben aplicar las familias hoy mismo?
La protección empieza por fijar hábitos de higiene digital y acuerdos familiares que impidan el uso de enlaces externos para iniciar sesión. La regla de oro consiste en ingresar siempre desde la aplicación oficial instalada o escribir de forma manual la dirección exacta roblox.com en la barra del navegador. Debés tener presente que nunca se debe seguir un enlace recibido por mensaje de texto, correo o chat para validar datos personales.
Resulta indispensable advertir a los chicos sobre los riesgos que habitan en redes sociales como Discord, TikTok y YouTube. En esas plataformas abundan comentarios y descripciones de videos con ofertas de monedas gratis que conducen directo a las trampas analizadas por los investigadores. Si les explicás con serenidad que nadie regala dinero virtual en internet, podés evitar decepciones costosas.
Si un compañero de escuela le envía un enlace con una supuesta recompensa, enseñále a tu hijo a desconfiar del enlace sin enojarse con su amigo. Muchas veces la cuenta de ese amigo fue secuestrada horas antes y ahora distribuye spam malicioso de forma automática a todos sus contactos. El diálogo abierto y la ausencia de castigos cuando ocurre un tropiezo facilitan que los chicos pidan ayuda a tiempo.